一、用户账号管理
1、用户分类
| 类型 | UID范围 | 说明 |
| 超级用户root | 0 | 拥有全部权限 |
| 系统用户 | 1-999(CentOS7) | 运行服务用,不能登录 |
| 普通用户 | 1000+ | 日常使用 |
查看UID范围:
# -E 扩展高级写法,过滤 'UID_MIN 或者 'UID_MAX
grep -E 'UID_MIN | UID_MAX' /etc/login.defs
2、用户相关文件
| 文件 | 作用 |
| /etc/passwd | 用户基本信息 |
| /etc/shadow | 密码及密码策略(加密) |
| /etc/group | 组信息 |
| /etc/gshadow | 组密码 |
| /etc/default/useradd | useradd默认配置 |
| /etc/login.defs | 全局登录/密码策略 |
/etc/passwd格式:
用户名:密码占位x:UID:GID:描述:家目录:登录Shell共七个字段,各个字段表示的含义:
[root@localhost ~]#  tail -n1 /etc/passwd
user1:x:1000:1000::/home/user1:/bin/bash- 第一字段user1:用户账号
- 第二字段x:密码占位符
- 第三字段1000:UID编号
- 第四字段1000:GID编号
- 第五字段 空:用户备注描述信息
- 第六字段/home/user1:用户宿主目录
- 第七字段/bin/bash:登录的shell(若为/sbin/nologin则不能登录)
/etc/shadow格式:
用户名:加密密码:最后修改日:最小间隔:最大间隔:警告天数:宽限天数:失效日:保留共9个字段,目前只启用8个字段,各个字段代表的含义:
[root@localhost ~]# tail -n1 /etc/passwd
user1:x:1000:1000: :/home/user1:/bin/bash- 第⼀字段user1:⽤⼾帐号
- 第⼆字段x:密码占位符
- 第三字段1000:uid编号
- 第四字段1000:gid编号
- 第五字段空:⽤⼾备注描述信息
- 第六字段/home/user1:⽤⼾宿主⽬录
- 第七个字段/bin/bash: 登录的shell(若为/sbin/nologin则不能登录)
/etc/shadow格式:
用户名:加密密码:最后修改日:最小间隔:最大间隔:警告天数:宽限天数:失效日:保留共9个字段,目前只启用8个字段,各个字段代表的含义:
[root@localhost /]# tail -n1 /etc/shadow
user1:$6$14oK4eORKTkI5efPlRiJIUpazeiEhkHTAtk86qpuRD6/R2QOfZxY0TYLxpM/rJrmM1zWON7utEQGi8dXkCMH9RhbRme1o1:19473:0:99999:7::: - 第⼀字段user1:⽤⼾帐号
- 第⼆字段:密码密⽂
- 第三字段19473:帐号上次修改时间距1970年1⽉1⽇过去多少天 (date-d"1970-01-0119473days")
- 第四字段0:距上次密码修改起多少天内不能再次修改密码,单位"天","0"代表随时修改密码
- 第五字段99999:密码过期天数(密码在修改后多少天必须重新修改密码,99999表⽰永久可⽤)
- 第六字段7:强制密码修改提醒时间(7表⽰在密码过期前7天开始警告)
- 第七字段空: 密码过期多少天该账号会被禁⽤
- 第⼋字段空:密码过期⽇期,若设置则显⽰过期⽇期距1970年1⽉1⽇过期多少天。
3、常用命令
useradd -- 用户创建
-D   改变新建用户的预设值
-c   添加备注文字(写到 /etc/passwd 第 5 字段)
-d   新用户每次登陆时所使用的家目录
-e   用户终止日期,格式 YYYY-MM-DD
-f   密码过期后多少天账号失效(0 立即失效,-1 永不禁用)
-g   指定用户的基本组(主组)
-G   指定用户的附加组(多个用逗号分隔)
-m   创建用户家目录(默认)
-M   不创建用户家目录
-N   不创建同名用户组(默认创建同名组)
-r   创建系统用户(UID < 1000,无家目录)
-s   指定登录 Shell
-u   指定用户 UID
-o   允许 UID 不唯一(配合 -u 使用)
-p   指定加密后的密码(明文需用 passwd)
-k   指定 skeleton 家目录模板(默认 /etc/skel)
-b   指定家目录的父目录(默认 /home)
userdel-- ⽤⼾删除
-r   删除用户的同时删除家目录和邮件池
-f   强制删除用户,即使用户当前已登录
-h   显示帮助信息
-Z   删除用户相关的 SELinux 用户映射
⼀般⽣产环境不会直接删除,⼀般都是禁⽤⽤⼾
用户查询命令:
# 命令:id
作用:查看用户基本信息,包括id、所属组

# 命令:finger
作用:查询帐号的详细信息

# 命令:w
作用:查询已登录的用户信息

# 命令:whoami
租用:查询当前登录的帐号

# 命令:who
作用:与w类似,查询已登录到主机的用户

# 命令:groups
作用:查看组
4、⽤⼾密码管理
命令:passwd
格式:passwd选项⽤⼾名
代码块
1   -d   删除密码
2   -l   该命令是在shadow文件中在用户的密码信息的头部加上两个感叹号,以此来表示该用户已被锁定
3   -u   将用户解锁
4   -e   密码立即过期,下次登陆强制修改密码
5   -S   查询密码状态
⽰例:
# 为用户创建密码
passwd user1

# 删除用户密码
passwd -d user1

# 锁定用户,用户不能登录
passwd -l user1

# 解锁用户
passwd -u user1

# 密码立即过期
passwd -e user1
2、⽤⼾组管理
1、组类型
- 基本组 主
- 附加组 副
2、组帐号⽂件
- /etc/group: 保存组帐号基本信息
- /etc/gshadow: 保存组帐号的密码信息(极少使⽤)
3、常⽤命令
groupadd--创建组
-g   指定新建工作组的 id
-r   创建系统工作组,系统工作组的组ID小于1000
-o   允许添加组ID号不唯一的工作组
groupdel-- 删除组
groupdel 选项组名
gpasswd--组账⼾密码管理
-a   添加用户到组
-d   从组删除用户
-A   指定管理员
-M   指定组成员和-A的用途差不多
-r   删除密码
-R   限制用户登入组,只有组中的成员才可以用newgrp加入该组
3、⽤⼾属性修改
Usermod--修改⽤⼾属性
-c   <备注>修改用户帐号的备注文字
-d   <登入目录>修改用户登入时的目录
-e   <有效期限>修改帐号的有效期限
-f   <缓冲天数>修改在密码过期后多少天即关闭该帐号
-g   <群组>修改用户所属的群组
-G   <群组>修改用户所属的附加群组
-l   <帐号名称>修改用户帐号名称
-L   锁定用户密码,重新设置密码可以解除
-s   <shell>修改用户登入后所使用的shell
-u   <uid>修改用户ID
-U   解除密码锁定
4、综合⽰例
# 创建三个组,开发,运维,测试
groupadd dev
groupadd ops
groupadd test

# 创建用户1,指定组为dev
useradd user1 -g dev

# 创建 user2,指定组为 test,附加为 dev
useradd user2 -g test -G dev

# 不创建家目录,并禁止登录
useradd -M -s /sbin/nologin user3

# 给user4,并加入到ops组,指定登录的shell为 /bin/bash
useradd -s /bin/bash user4 -g ops

# 将用户usre1改为 test 组
usermod user1 -g test

# 添加附加组
usermod user1 -G ops

# 删除附加组
usermod user1 -G ""

# 锁定用户,密码字段有一个 !
usermod -L user1

# 解锁用户
usermod -U user1
5、⽂件&⽬录权限
1、配置权限的意义
有些⽬录及⽂件有⼀些敏感信息,不允许其他⼈查看或者修改。
- 只读(r--):能看⽂件名,不能进⼊、不能读⽂件内容
- 只执⾏(--x):能进⼊,但看不到⽂件名
- 要读⽬录内⽂件,⽬录必须有x权限
2、权限基本概念
Linux 中每个⽂件/⽬录都有三类⽤⼾的权限:
| 对象 | 说明 |
| u(user) | 文件属主 |
| g(group) | 文件属组 |
| o(other) | 其他用户 |
| a(all) | 以上全部 |
每类用户有三种权限:
| 权限 | 数字 | 对文件 | 对目录 |
| r | 4 | 读取内容 | 列出目录(ls) |
| w | 2 | 修改内容 | 增删改目录内文件 |
| x | 1 | 执行 | 进入目录(cd) |
3、权限表示
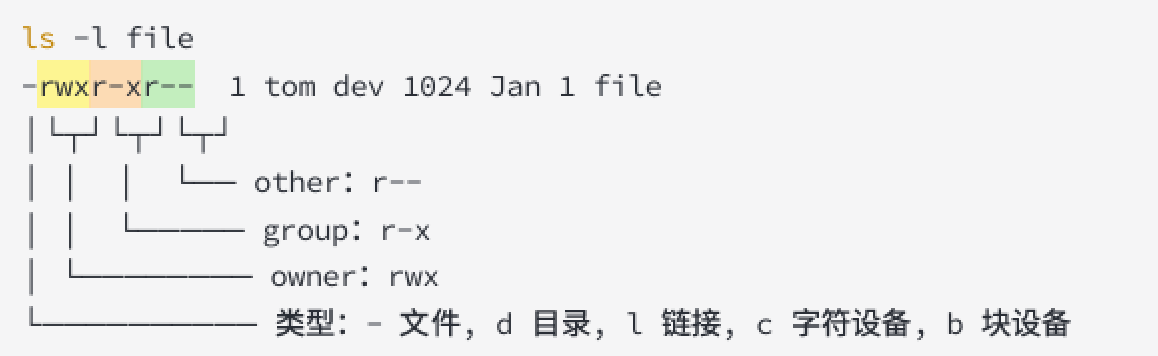
4、chmod修改权限
数字法:
chmod 755 file            # rwxr-xr-x
chmod 644 file            # rw-r--r--
chmod 750 dir            # rwxr-x---
chmod -R 755 dir            # 递归修改
符号法:
chmod u+x file               #属主加执行
chmod g-w file               #属组去掉写权限
chmod o=r file               #其他人只读
chmod a+x file               #所有人加执行
chmod u+x,g-w,o=r file
chmod -R u+rwX dir               # X:目录或已有执行位才加 X
5、chown/chgrp修改属主属组
chown tom file              #改属主
chown tom:dev file              #改属主和属组
chown :dev file              #只改属组
chown -R tom:dev dir              #递归
chgrp dev file              #只改属主
chgrp -R dev dir              #对于多级路径递归
示例:
使用符号模式(不常用)较为麻烦:
# 使用 user1 用户在 tmp 下创建一个 readme文件
cd /tmp && echo "123123" > readme

# 将readme文件设置为所有人都可以读取
chmod ugo+r readme   或者   chmod a+r file1.txt

# 撤销所有读写执行权限
chmod = readme

# 将 reame文件设置为同组可以读取,其他用户不可以读
chmod ug+r readme

# 撤销权限,比如说将组用户设置为不可读
chmod g-r readme
使用八进制语法(最常用):
# 使用 user1 用户在 tmp 下创建一个 readme文件
cd /tmp && echo "123123" > readme

# 使用user2 用户查看并且编辑
vim readme

# 给 readme文件一个所有用户可读可写的权限
chmod 777 readme

# 给 readme 文件一个属主属组可读写权限,其他用户只读
chmod 664 readme

# 给 readme文件一个属主用户可读可写权限,属组用户和其他用户只读
chmod 644 readme

# 给 readme文件一个属于主用户可读写,属组用户和其他用户无权限
chmod 600 readme