一、系统基本安全措施
1、系统账号配置
配置⼀:将⾮登录⽤的shell设为/sbin/nologin
三种方法(任选一种即可)
- usermod-s⽤⼾
- chsh ⽤⼾
- chsh-s ⽤⼾
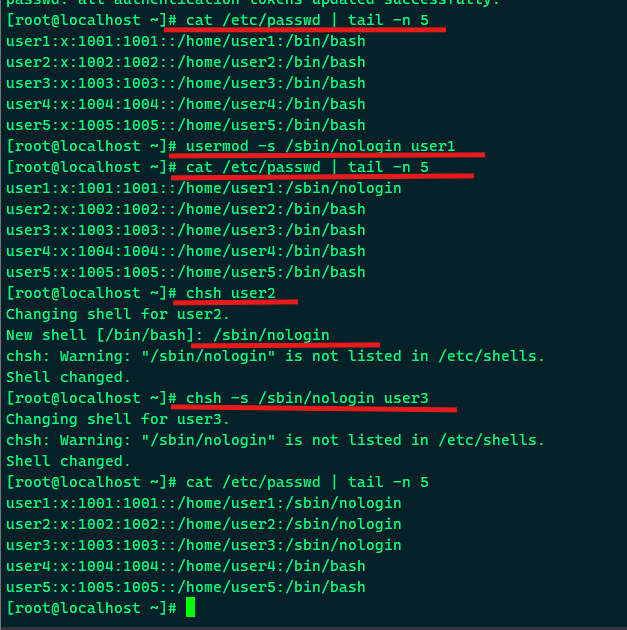
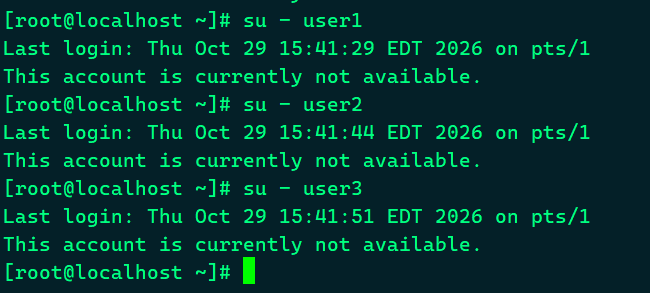
配置完之后就无法登录该账号
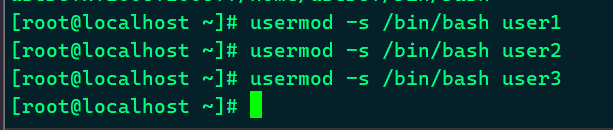
如果想改回可以登录可以这样↓ ↓ ↓
配置⼆:锁定⻓期不使⽤的帐号
- passwd-l (将在密⽂前增加2个"!",解锁:passwd-u ,查看:passwd-S)
- usermod-L(将在密⽂前增加1个"!",解锁usermod-U)
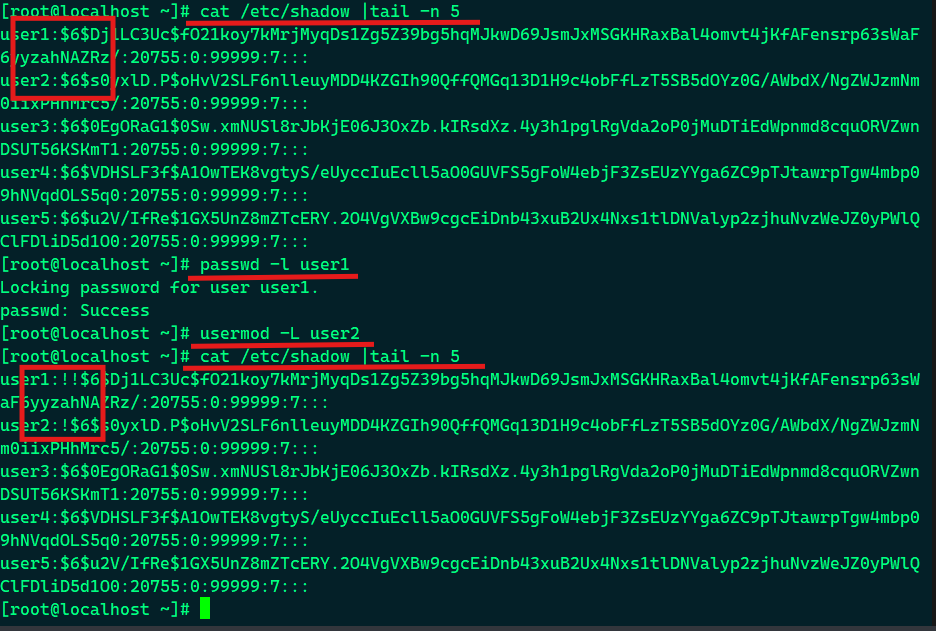
再改回来
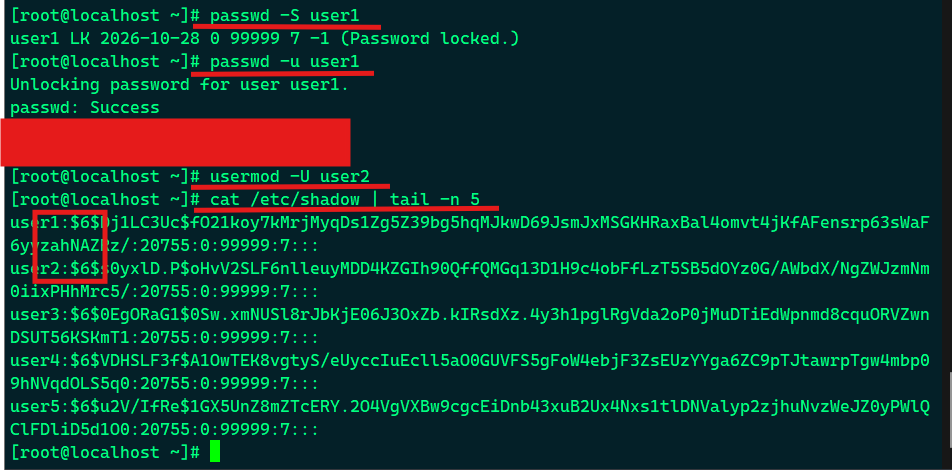
注意:若是使⽤passwd-l命令对帐号进⾏锁定,若是使⽤usermod-U命令解锁,需要进⾏两次操作
配置三:删除无用账号
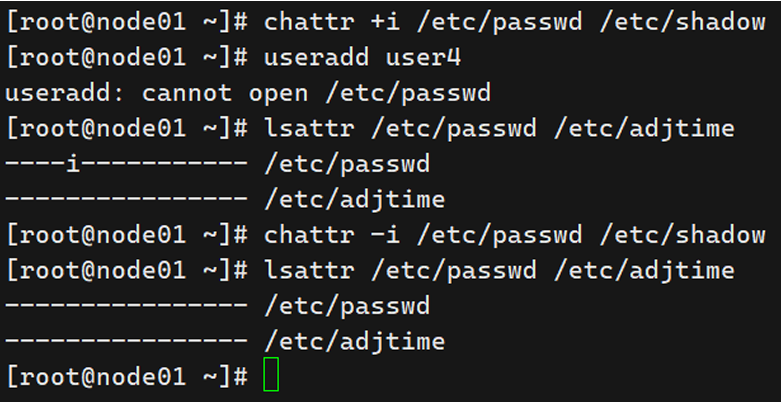
[root@localhost ~]# userdel -r 用户名配置四:锁定账号文件
- 锁定:chattr+i/etc/passwd/etc/shadow
- 查看: chattr-i/etc/passwd /etc/shadow
- 解锁: lsattr/etc/passwd /etc/shadow
2、密码安全控制
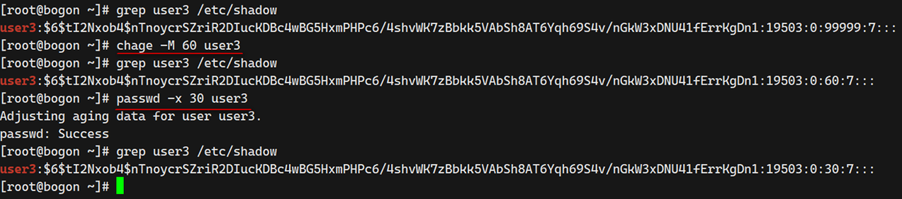
配置⼀:设置密码有效期
修改某个已经存在的⽤⼾的有效期:
- chage-M天数⽤⼾名
- passwd-x天数⽤⼾名
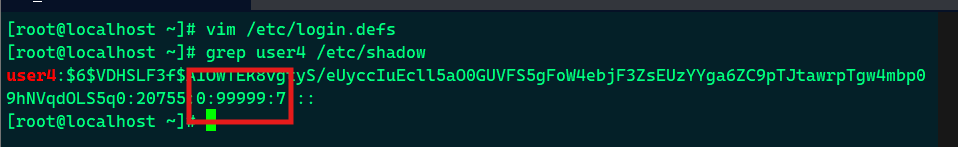
设置今后添加⽤⼾的默认密码有效期、
⽅法:vim编辑/etc/login.defs⽂件,修改"PASS_MAX_DAY"字段
[root@localhost ~]# vim /etc/login.defs 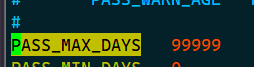
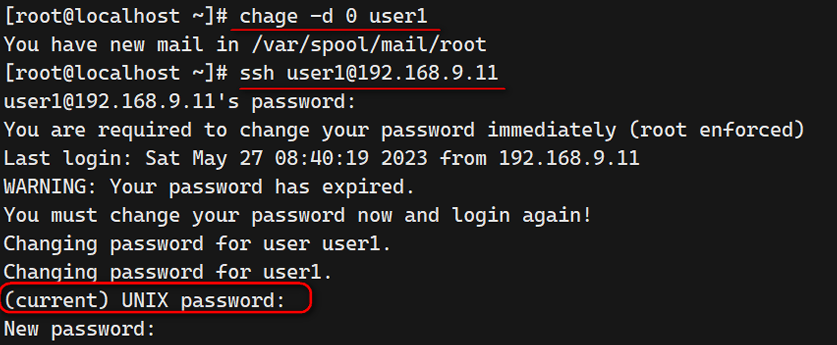
配置⼆:要求⽤⼾下次登录修改密码
[root@localhost ~]# chage -d 0 user1
3、历史命令限制
配置⼀:减少历史命令条数
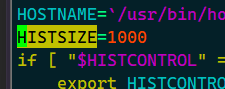
⽅法⼀:vim编辑/etc/profile⽂件
此⽅法全局⽣效,适⽤于全体⽤⼾
[root@localhost ~]# vim /etc/profile
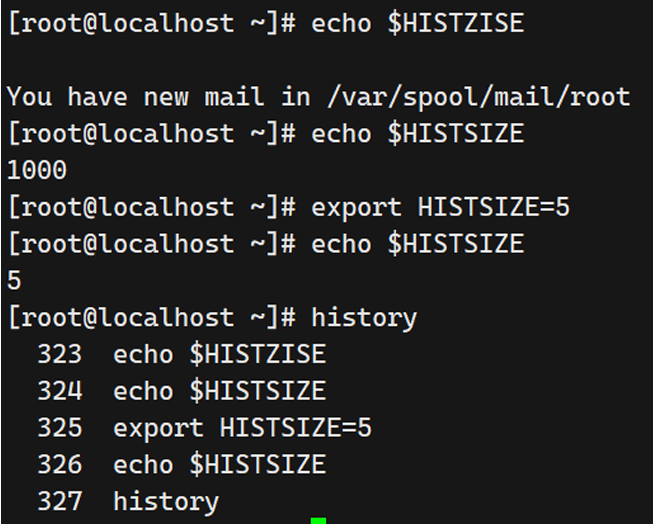
⽅法⼆:终端执⾏exportHISTSIZE=10
尽在当前终端⽣效,临时在当前终端⽣效
配置⼆:注销时⾃动清空历史命令
vim编辑宿主⽬录下的".bash_logout"⽂件,添加"history-c"
[root@localhost ~]# vim .bash_logout

...
history -c
clear
>~/.bash_history
4、终端⾃动注销
⽅法⼀:vim/etc/profile⽂件,添加"TMOUT=秒数"
[root@localhost ~]# vim /etc/profile

...
TMOUT=20
...

source /etc/profile
⽅法⼆: 终端执⾏ "exportTMOUT=秒数"
export TMOUT=20二、wheel组管理
wheel 组的名字源自于早期的 Unix 系统,它是用来控制访问权限的一种方式。通过将用户加入wheel 组,管理员可以授予他们临时获得超级用户权限的能力,以便执行需要特权的操作
在CentOS 7中,默认情况下, wheel 组为空,即没有任何用户属于 wheel 组。要允许某个用户获得超级用户权限,可以将该用户添加到 wheel 组中。
推荐的做法是,将需要临时获得超级用户权限的用户添加到 wheel 组中,并在配置文件/etc/sudoers 中通过配置 sudo 命令的行为,使其只允许属于 wheel 组的用户运行 sudo命令来切换到超级用户身份。
# 把 user2 添加到 wheel组
[root@localhost /]# usermod -aG wheel user2

# 查看user2 信息
[root@localhost /]# id user2

# 查看某个组下有什么用户
[root@localhost /]# getent group wheel
三、⽤⼾切换su
1、用户切换的意义
- 临时以其他用户身份执行操作,避免长期使用 root 登录带来的安全风险。
- 普通用户需要执行管理任务时,切换到 root 或具备权限的用户。
- 便于审计:谁在什么时候切换成了谁。
2、基本用法
[root@localhost /]# su username        # 切换到指定用户,但不加载其环境变量
[root@localhost /]# su - username      # 切换并加载目标用户的完整登录环境(推荐)
[root@localhost /]# su -               # 默认切换到 root,并加载 root 环境
[root@localhost /]# su -c "command" user # 以指定用户身份执行一条命令后返回
3、su 的密码验证
- su 切换时,需要输入目标用户的密码。
- 例如:普通用户 su - root ,需要输入 root 的密码。
- root 切换到普通用户时,不需要密码。
四、⽤⼾提权sudo
在⽣产环境中,⼀般不⽤直接⽤root直接登录服务器,⽽且,root密码也不会泄露给其他⼈,⼀般开发⽤⼾会使⽤普通⽤⼾,如user1这种⽤⼾去登录服务器,但是这种⽤⼾权限有限,某些命令⽆法执⾏,这时候就需要去给开发⼈员⽤的⽤⼾授权,然后开发⼈员可以使⽤sudo命令来执⾏对应的⾼权限命令。
使⽤sudo命令需要使⽤visudo命令编辑⽂件授权,visudo命令实际上打开的是/etc/sudoers⽂件,此命令⾃带语法检查功能。
⽅法⼀:visudo免密执⾏
步骤1:visudo授权
[root@localhost /]# visudo

...
user1    ALL=(ALL)           NOPASSWD: /usr/bin/netstat
步骤2:sudo执⾏
[root@localhost /]# sudo netstat -lnpt⽅法⼆:添加wheel组
[root@localhost /]# visudo

...
# 先注释一行
#%wheel  ALL=(ALL)       ALL
%wheel   ALL=(ALL)       NOPASSWD: /usr/bin/systemctl,/usr/bin/netstat
...

# 把 user2 添加到 wheel组
[root@localhost /]# usermod -aG wheel user2

# 查看user2 信息
[root@localhost /]# id user2

# 查看某个组下有什么用户
[root@localhost /]# getent group wheel
五、用户配置文件和安全策略
1、主要配置文件
2、安全策略要点
1.密码策略(/etc/login.defs 与 /etc/shadow)
PASS_MAX_DAYS    90     # 密码最长使用天数
PASS_MIN_DAYS    7      # 两次修改密码最短间隔
PASS_WARN_AGE    7      # 密码过期前警告天数
PASS_MIN_LEN     8      # 最小密码长度
2.密码复杂度(PAM:/etc/security/pwquality.conf)
minlen = 8
dcredit = -1      # 至少一个数字
ucredit = -1      # 至少一个大写字母
lcredit = -1      # 至少一个小写字母
ocredit = -1     #至少一个特殊字符
3.sudo安全策略(/etc/sudoers,使⽤visudo编辑)
# 允许 wheel 组执行所有命令
%wheel  ALL=(ALL)  ALL

# 免密码执行
%wheel  ALL=(ALL)  NOPASSWD:  ALL

# 限制某用户只能执行特定命令
username  ALL=(ALL)  /usr/bin/systemctl restart httpd
4. 账⼾锁定与过期
usermod -L username          # 锁定账户
usermod -U username          # 解锁账户
chage -E 2025-12-31 username # 设置账户过期日期
chage -l username            # 查看账户策略
5. 登录安全
- 禁⽌root直接SSH登录:PermitRootLogin no
- 限制可登录⽤⼾:AllowUsers user1 user2
- 使⽤ fail2ban 防⽌暴⼒破解
- 定期检查/var/log/secure 或 /var/log/auth.log